


Operar un programa de riesgos internos aprobado por recursos humanos y el área legal
Lo técnico rara vez es lo que frena un programa de riesgos internos. Insightful funciona en las licencias que se designan, con una profundidad de captura documentada antes de desplegar nada.




Lleve un alcance a la revisión, no una capacidad


Llevar diez licencias designadas a la revisión
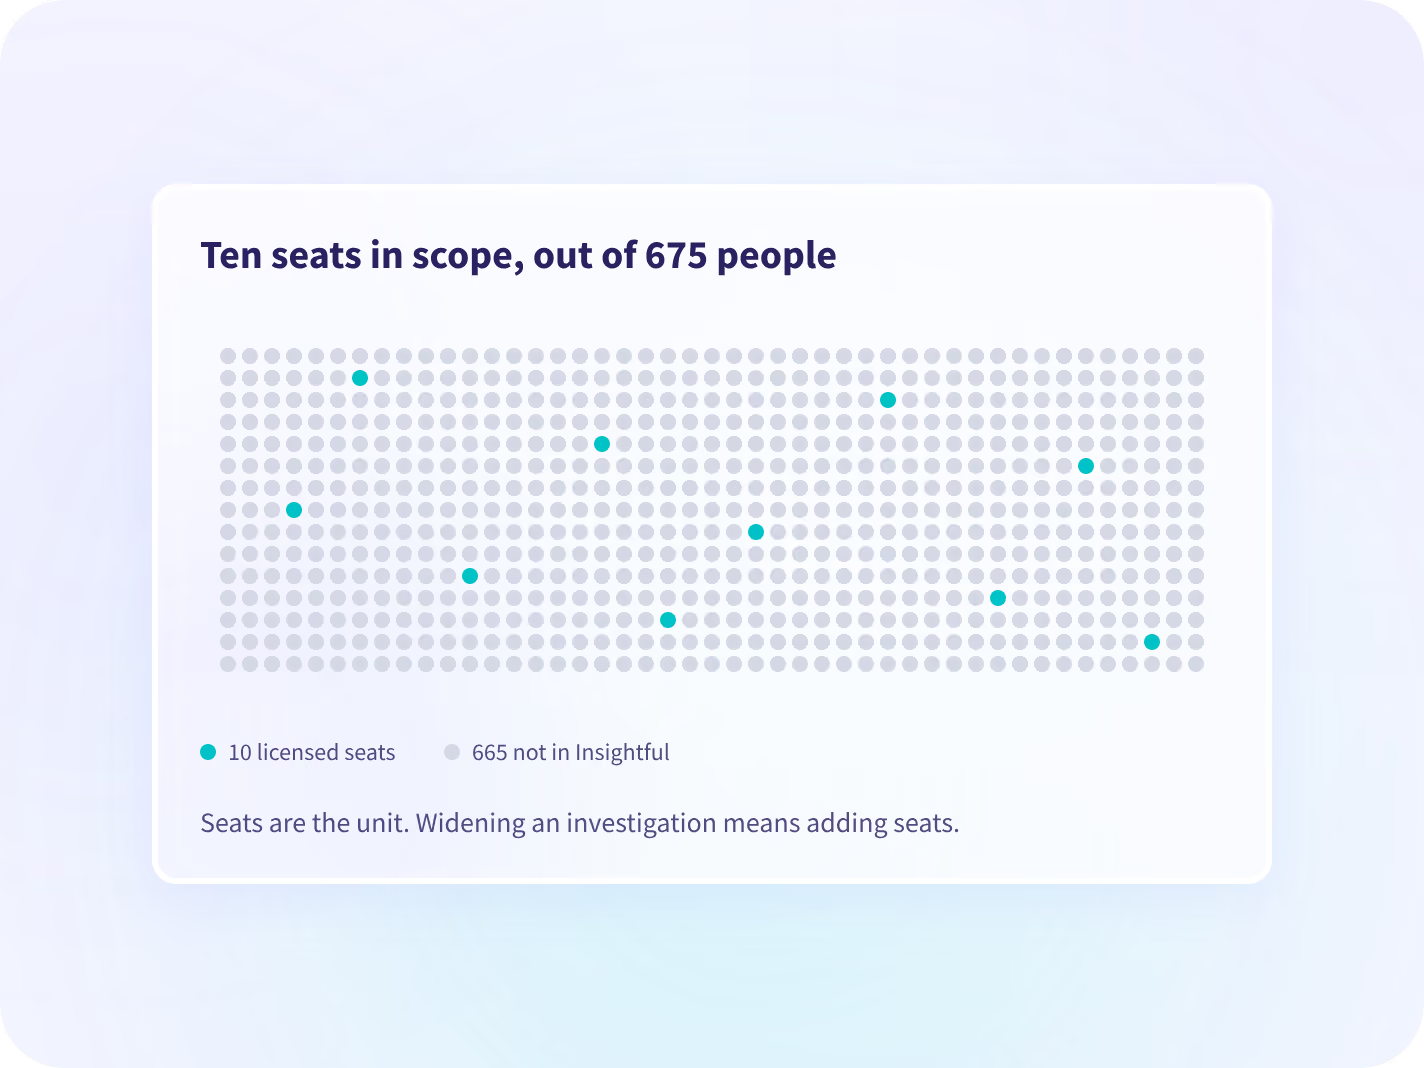
El programa cubre las licencias que se designan y ninguna otra. Un revisor lee un alcance con un número, no una capacidad con un límite que alguien se comprometió a definir después.
- Un líder de seguridad limitó su propia evaluación a 10 licencias en una organización de 675 personas
- Las licencias son la unidad, así que ampliar un caso después significa ampliar el alcance
Entregar a recursos humanos la profundidad de captura antes de desplegar
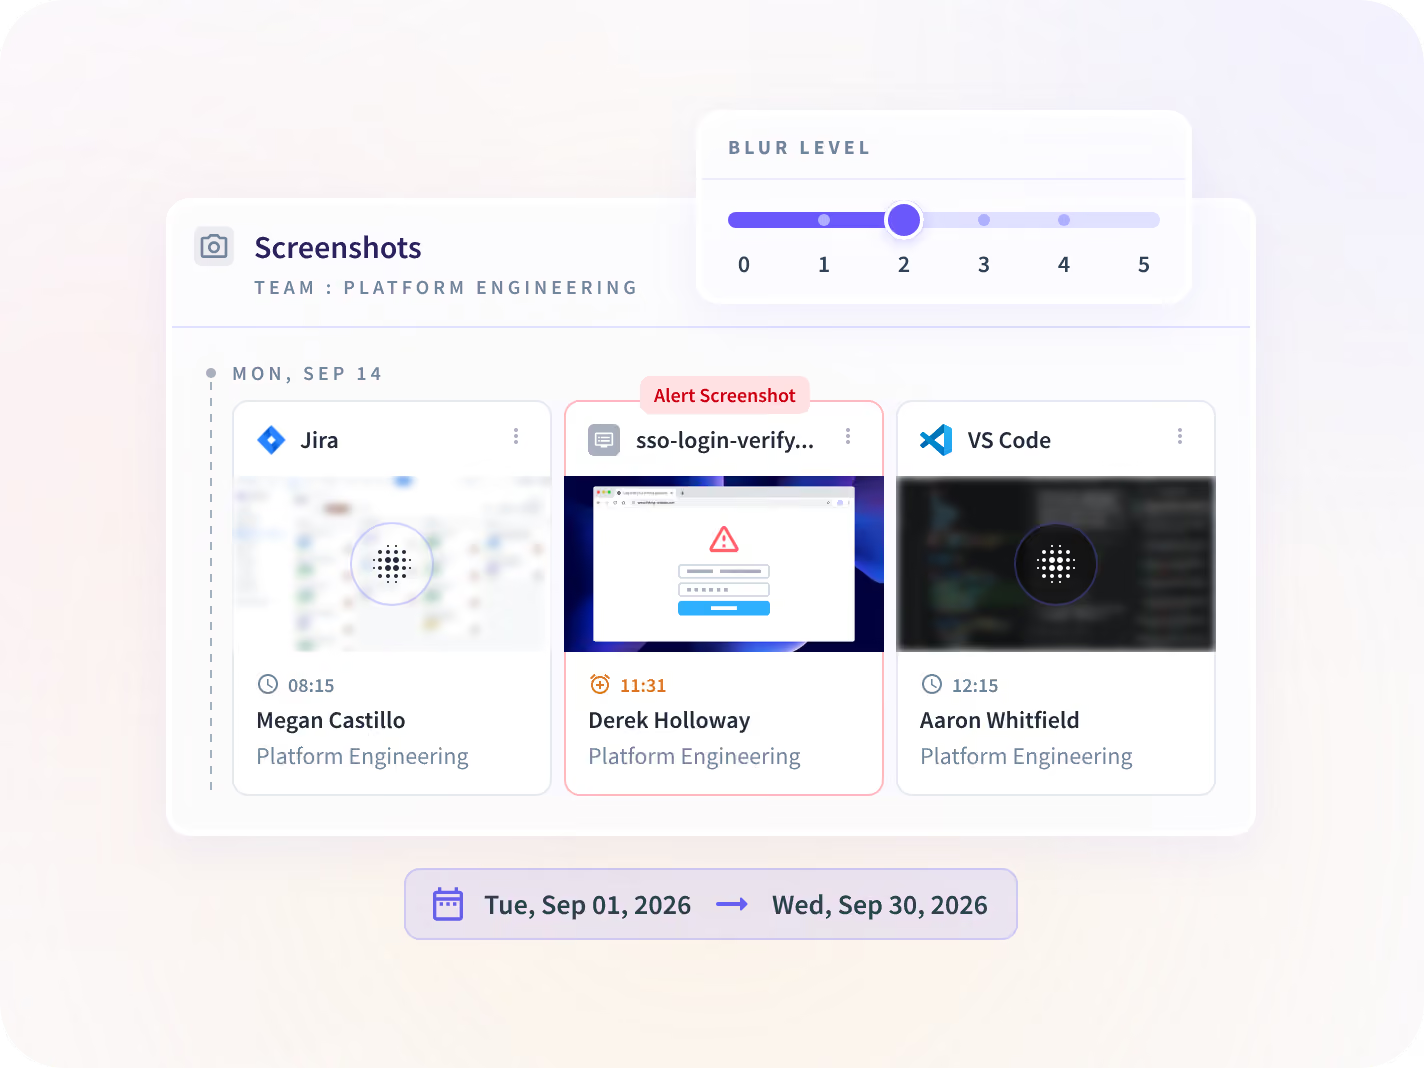
Las capturas de pantalla se difuminan por defecto y se desactivan por aplicación, equipo o persona. Quitar el difuminado es una acción deliberada y, en un despliegue visible, cada empleado abre el mismo registro que ve su gerente.
- Sin registro de pulsaciones de teclas en ningún plan. No es una opción que alguien pueda activar
- El intervalo y las licencias dentro del alcance se acuerdan antes de desplegar nada
Obtener una respuesta, no otra ronda
Operar un programa en países que no coinciden
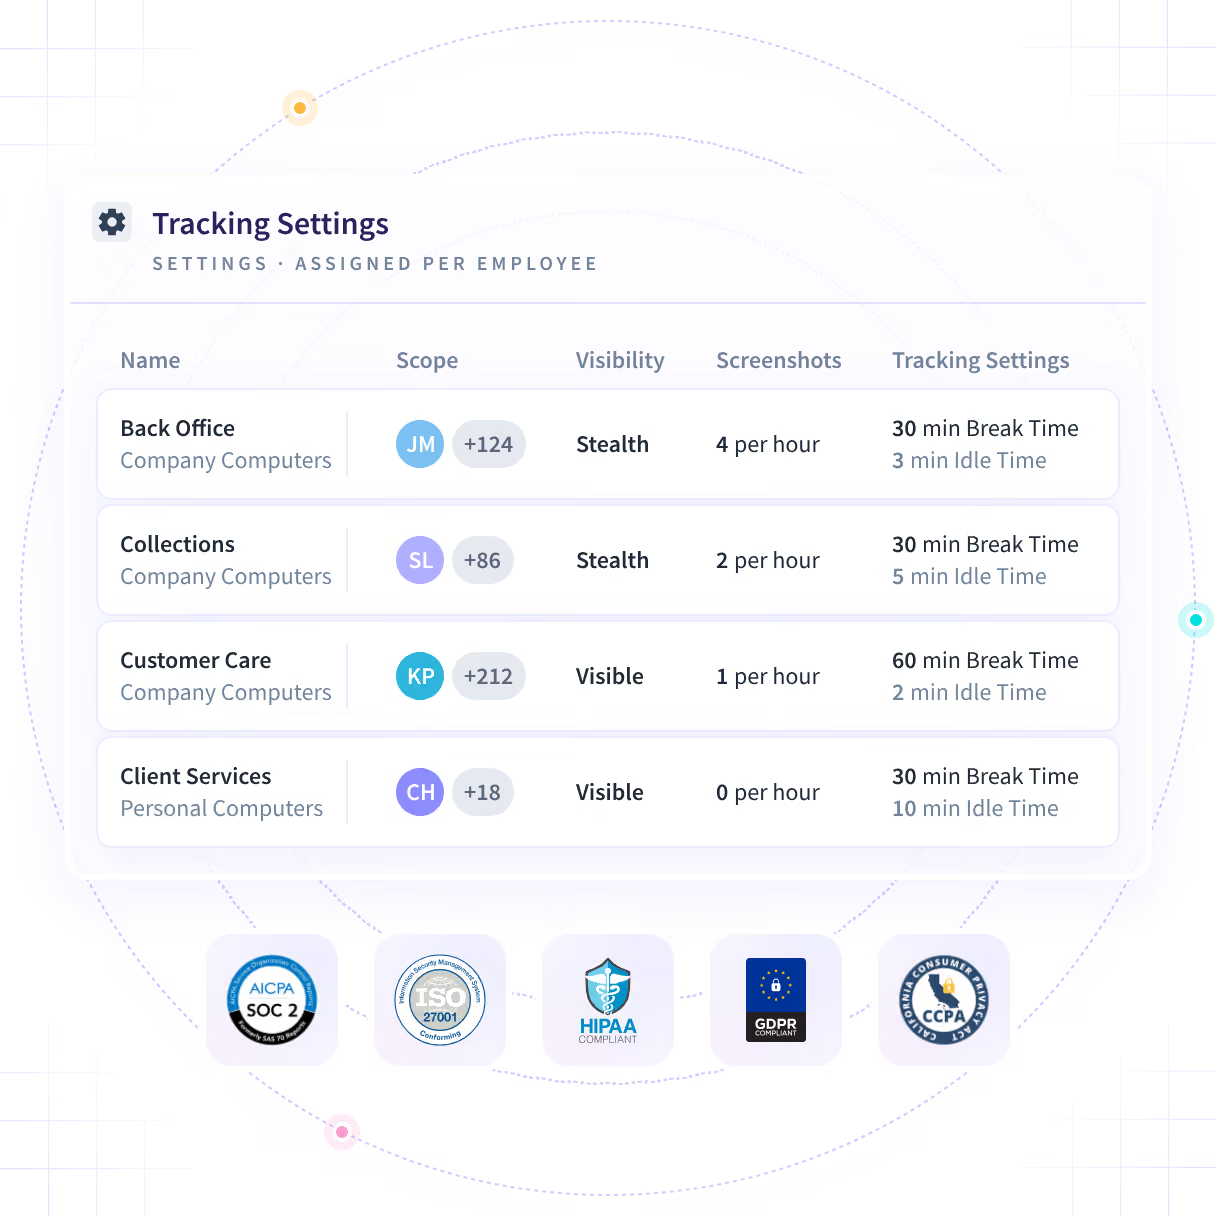
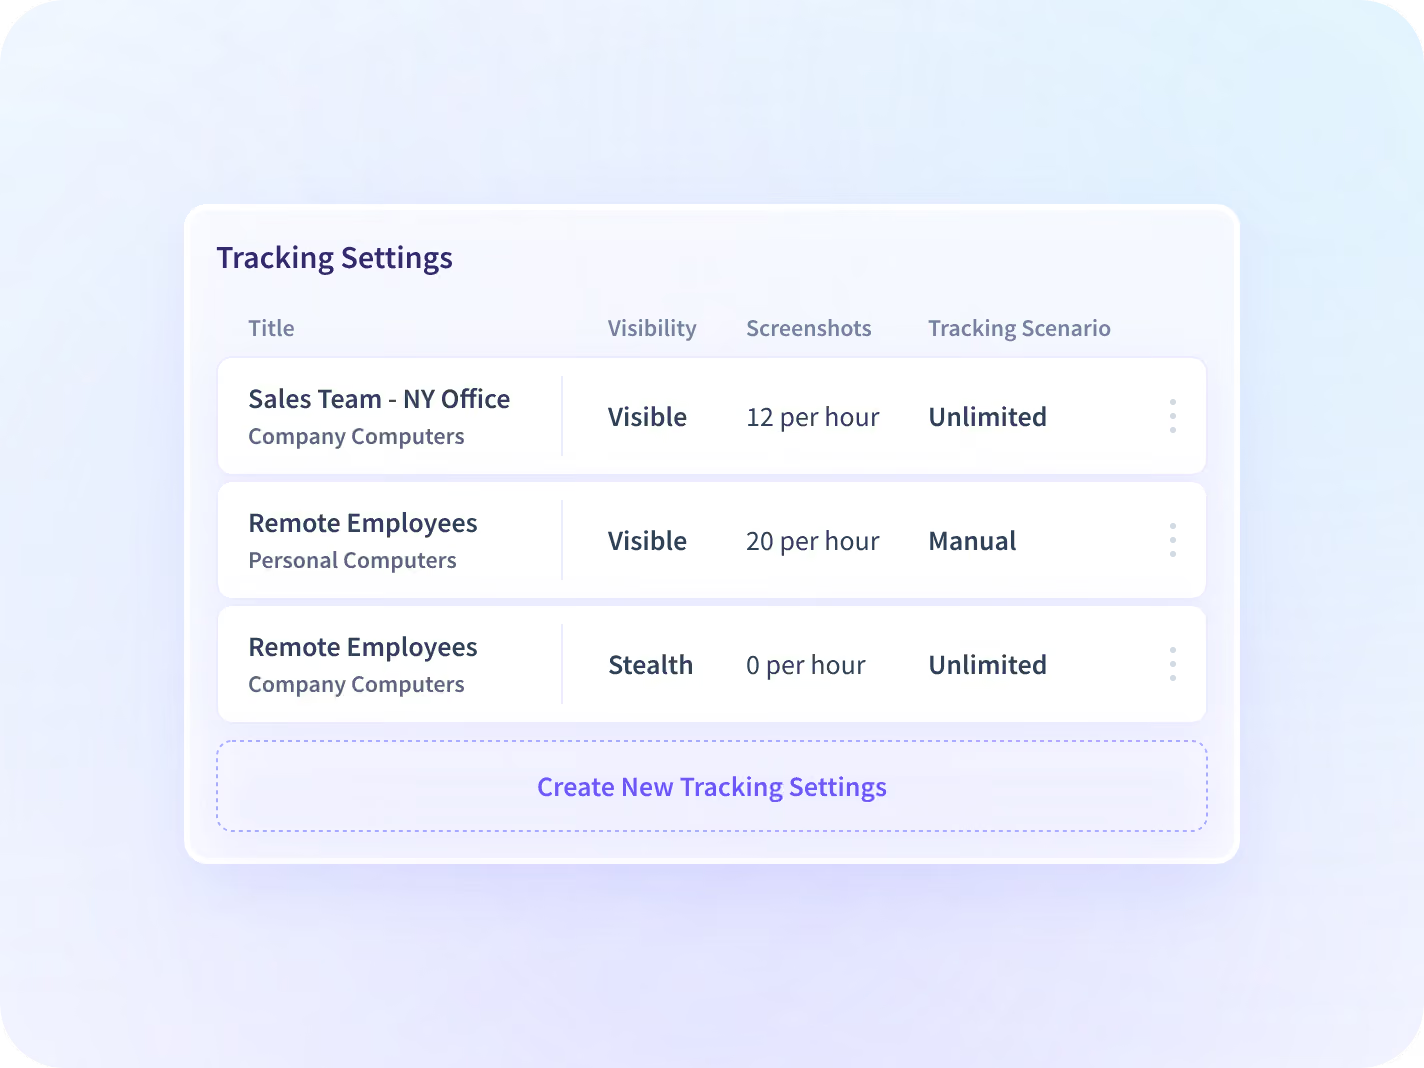
El alcance, la profundidad de captura y el despliegue se definen por grupo, así que un programa puede funcionar en una jurisdicción y no en otra. Eso es lo que permite que un solo programa supere una revisión legal entre países.
- Licencias, profundidad de captura y modo de despliegue son tres configuraciones, cada una por grupo
- Un programa se convierte en varios documentos, y alguien tiene que mantenerlos actualizados
Registrar quién abrió el caso, además del caso
Cada acción administrativa queda en un registro que ningún usuario puede alterar, incluido quién vio qué. Los registros de auditoría forman parte del add-on Workspace Security, así que conviene revisar cómo se incluyen antes de definir el alcance.
- Ningún rol de su cuenta puede editar ni borrar una entrada, ni siquiera el que la creó
- Inalterable no es lo mismo que permanente. El periodo de retención se acuerda en la llamada
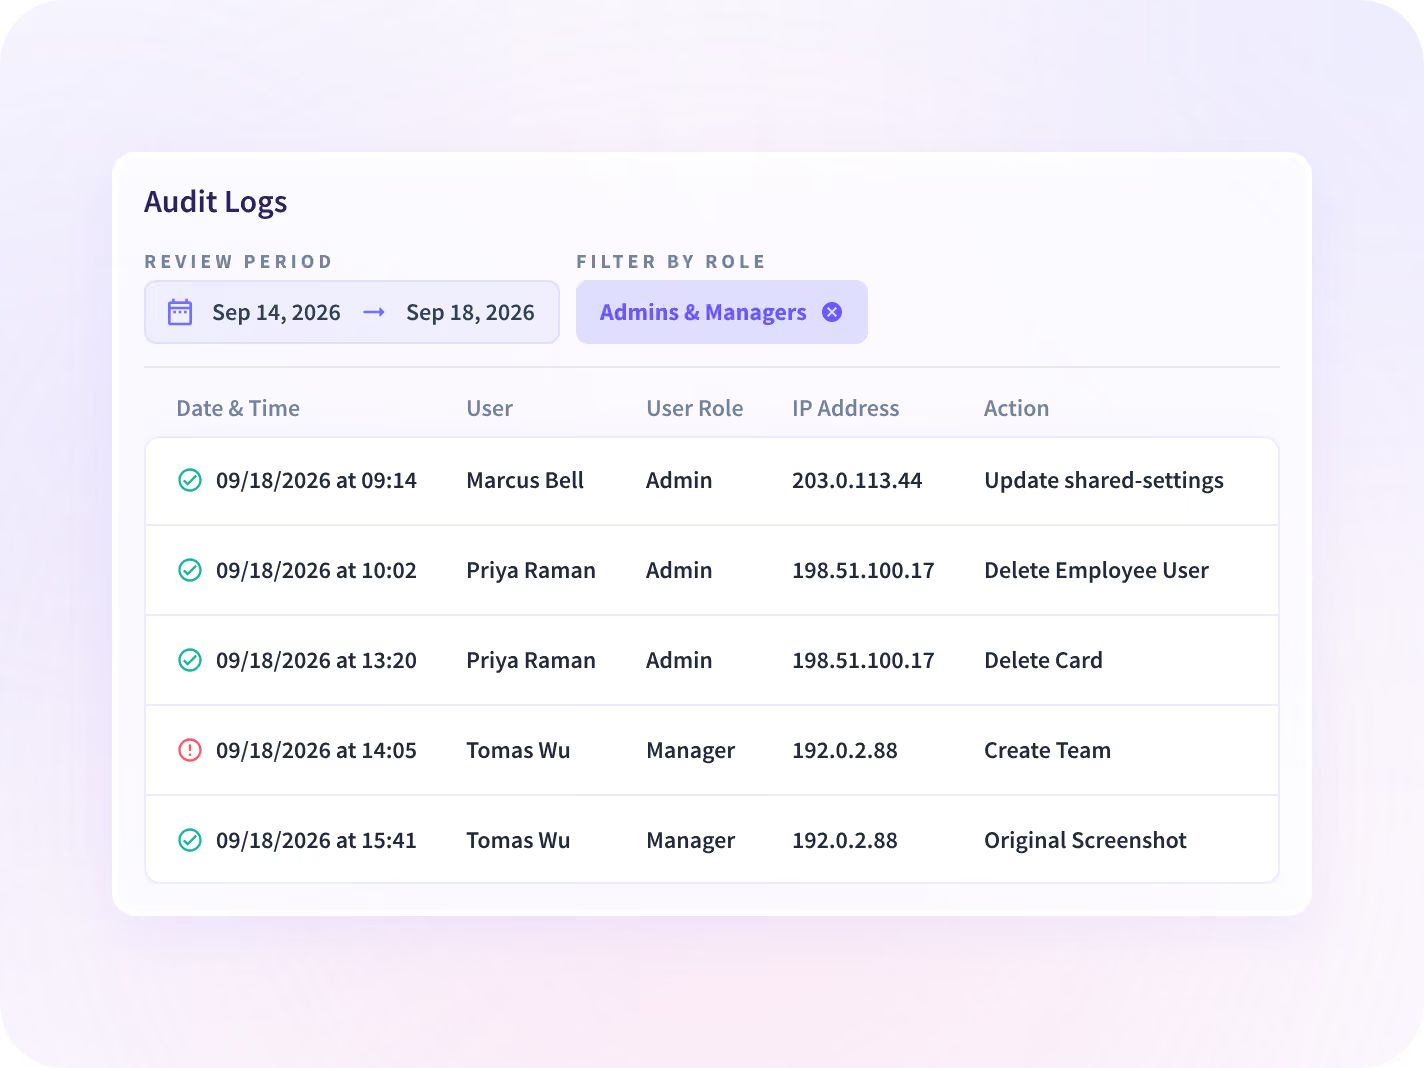
El documento que pide una revisión de seguridad
Qué se recopila, sobre quién y con qué profundidad se publica señal por señal, con versión y fecha. Insightful captura los metadatos del trabajo y nunca su contenido, y los controles que lo limitan son suyos.


Las tres preguntas que un programa tiene que responder
Un alcance dice dónde mirar. Estas tres dicen qué encuentra esa revisión y cuál de ellas es en realidad una pregunta de otra persona.

¿Qué se está usando que nadie aprobó?
Las aplicaciones y sitios en uso en un dispositivo administrado, que es donde suele empezar un alcance de riesgo.

¿Qué contenía la sesión?
Qué aplicaciones y páginas estaban abiertas, en orden y con marca de tiempo. Un add-on de Workspace Security en los planes Enterprise.

¿Se trata más bien de horas facturadas?
Horas que nunca se trabajaron, en lugar de un acceso mal usado. Eso lo responde otra página.
Programas que superaron la revisión en la que se habían estancado
Equipos de seguridad que llevaron un alcance a la revisión en lugar de una capacidad, y salieron con una aprobación en lugar de otra ronda de preguntas.




Cada sistema al que tiene que llegar el caso, conectado
Los registros de auditoría se exportan a su SIEM, la sincronización de identidad y directorio define quién está dentro del alcance, y más de 50 integraciones cubren el resto. Puede conversar con sus datos de trabajo mediante conectores MCP.


La revisión quería un alcance, no una capacidad
Lo que más nos preguntan los líderes de seguridad y de gestión de personas
No solo por los méritos del producto. Cuatro cosas deciden una revisión: limitar el alcance a licencias específicas, declarar la profundidad de captura antes del despliegue, difuminar las capturas de pantalla por defecto y dar a cada empleado su propio registro. Las cuatro son configuraciones acordadas antes de desplegar nada, no ajustes hechos después de una objeción. Lo único que no es una configuración es cómo se despliega. Recomendamos un despliegue visible; el modo silencioso está disponible, pero un área de recursos humanos que se entera de un despliegue en modo silencioso después de hecho es una conversación de la que ninguna configuración permite salir.
La gestión de riesgos internos consiste en reducir el daño causado por personas que ya tienen acceso legítimo, mediante un programa definido que cubre qué se recopila, sobre quién, durante cuánto tiempo y quién puede verlo. La detección rara vez es donde muere un programa. Lo difícil es acordar un alcance que seguridad, recursos humanos y el área legal firmen, por eso Insightful define las licencias dentro del alcance y la profundidad de captura por grupo antes de desplegar nada. El entregable aquí es el programa. La capacidad es aquello sobre lo que funciona.
La detección es la capacidad, es decir, hacer visible la señal. Esto es el programa a su alrededor: el alcance, la aprobación, el manejo de la evidencia y el registro de quién vio qué. Comprar la capacidad sin el programa es la forma de terminar con alertas que nadie está autorizado a abrir. La página de detección de amenazas internas cubre la parte de la capacidad, y conviene leer ambas en ese orden.
No. Insightful es una plataforma de información sobre el trabajo: recopila horas, uso de aplicaciones y carga de reuniones de equipos que trabajan en escritorio y los reporta por equipo, cada métrica frente al periodo anterior. No captura pulsaciones de teclas ni graba audio o video, en ningún nivel ni en ningún plan. No es una opción que se pueda activar. Las capturas de pantalla se difuminan por defecto y se desactivan por aplicación, por equipo o por persona, y quitar el difuminado es una acción deliberada, no una configuración que alguien deja activada. Si el programa que se está diseñando necesita pulsaciones de teclas, esta no es la herramienta adecuada y preferimos decirlo ahora y no en el tercer mes.
Sí, y esa es la forma normal de un programa que supera una revisión en más de un país. Licencias, profundidad de captura y modo de despliegue son tres configuraciones, cada una definida por grupo, y eso hace que un programa funcione en países cuyas leyes laborales no coinciden. Dónde se alojan los datos es otra configuración aparte: EE. UU., la UE, Arabia Saudita o servidores propios. También significa que un programa se convierte en varios documentos, y alguien tiene que encargarse de mantenerlos actualizados.


