
Encuentra el software que nadie pasó como gasto, porque alguien lo abrió
Tu registro de activos está completo en cuanto a cada herramienta que pasó por un sistema. La que un departamento compró con tarjeta, o que alguien instaló gratis, no pasó por ninguno.


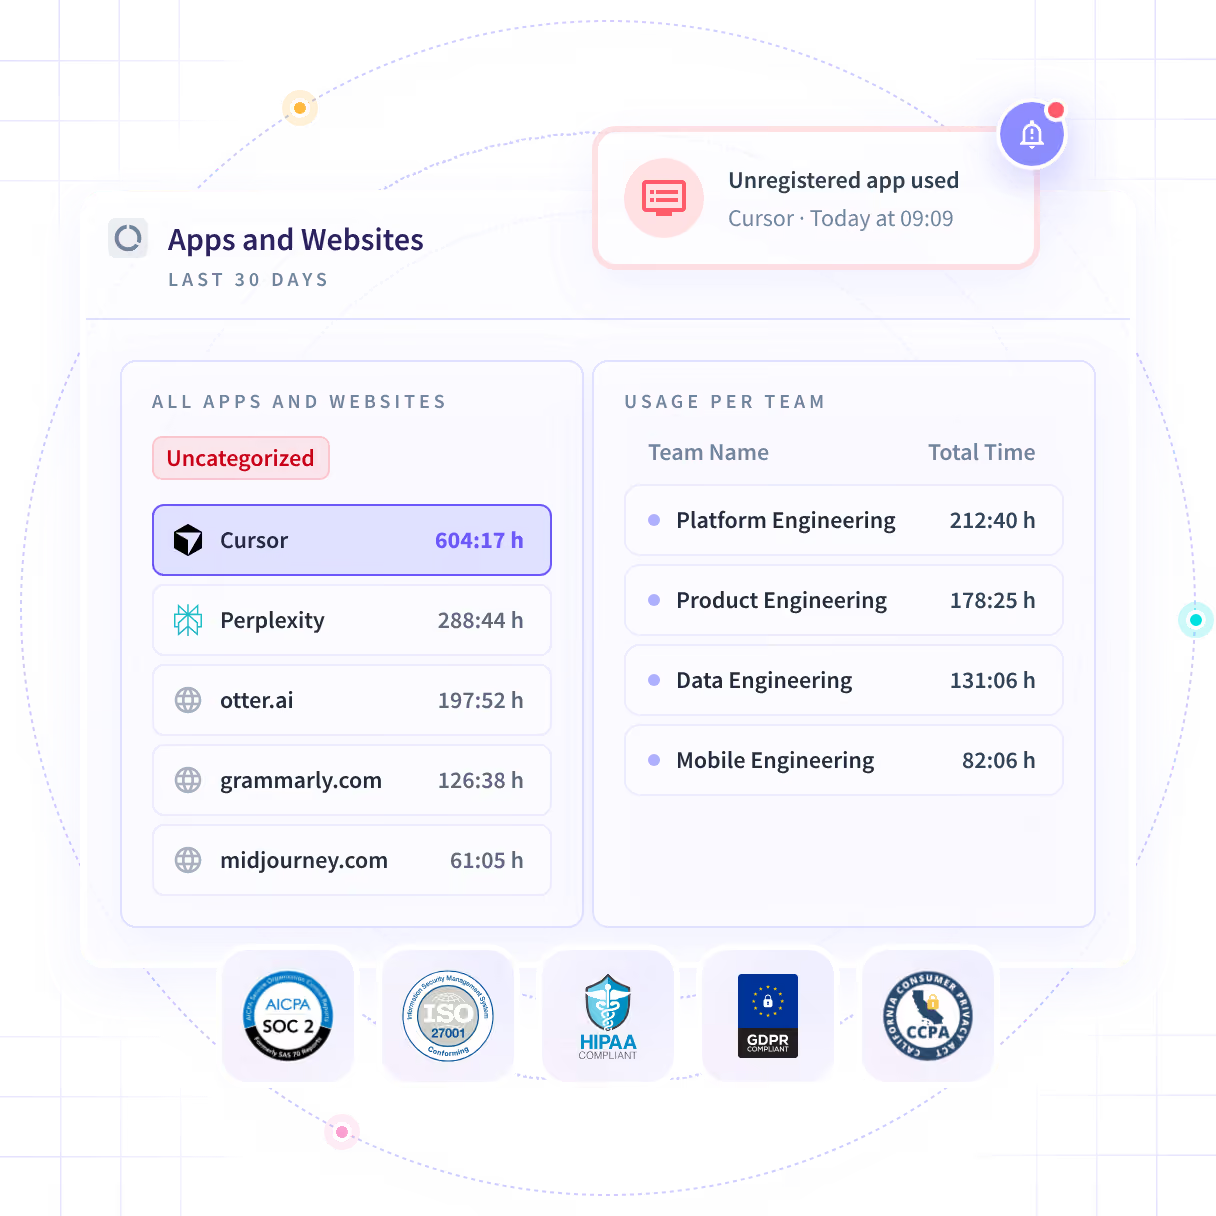


Convierte un registro completo en uno preciso

Sin Insightful

Cada herramienta que pasó por un sistema está en él, conciliada y aprobada.
Un plan gratuito no genera ninguna transacción, así que no hay nada que leer.
Un departamento lo compró, lo pasó como gasto, y nadie fuera de ese equipo lo sabe.
Una herramienta que nadie presentó nunca entró en el alcance de la revisión.
Quedan fuera del sistema de gastos y fuera del inicio de sesión único.

Con Insightful

La lista es lo que la gente abrió, que es una lista distinta de lo que se compró.
No existe ninguna transacción, y aun así llega a la lista con horas asociadas.
Asociada al equipo, con las horas de trabajo que se le dedican cada semana.
Descubres qué ha estado guardando datos de la empresa antes de la próxima revisión.
El mismo despliegue, el mismo informe, sea la persona de plantilla o contratista.
Ve las herramientas que nunca llegaron a una orden de compra
Lo que se ejecutó en un dispositivo administrado se ordena por el tiempo de trabajo que se le dedicó, se haya pagado o no. Una herramienta no registrada aparece en ese ranking la semana en que alguien la abre por primera vez, junto a las que compraste.
- Un plan gratuito aparece junto a un contrato empresarial, con horas asociadas a cada uno
- Asociada al equipo que la usa, para que sepas por dónde empezar a preguntar
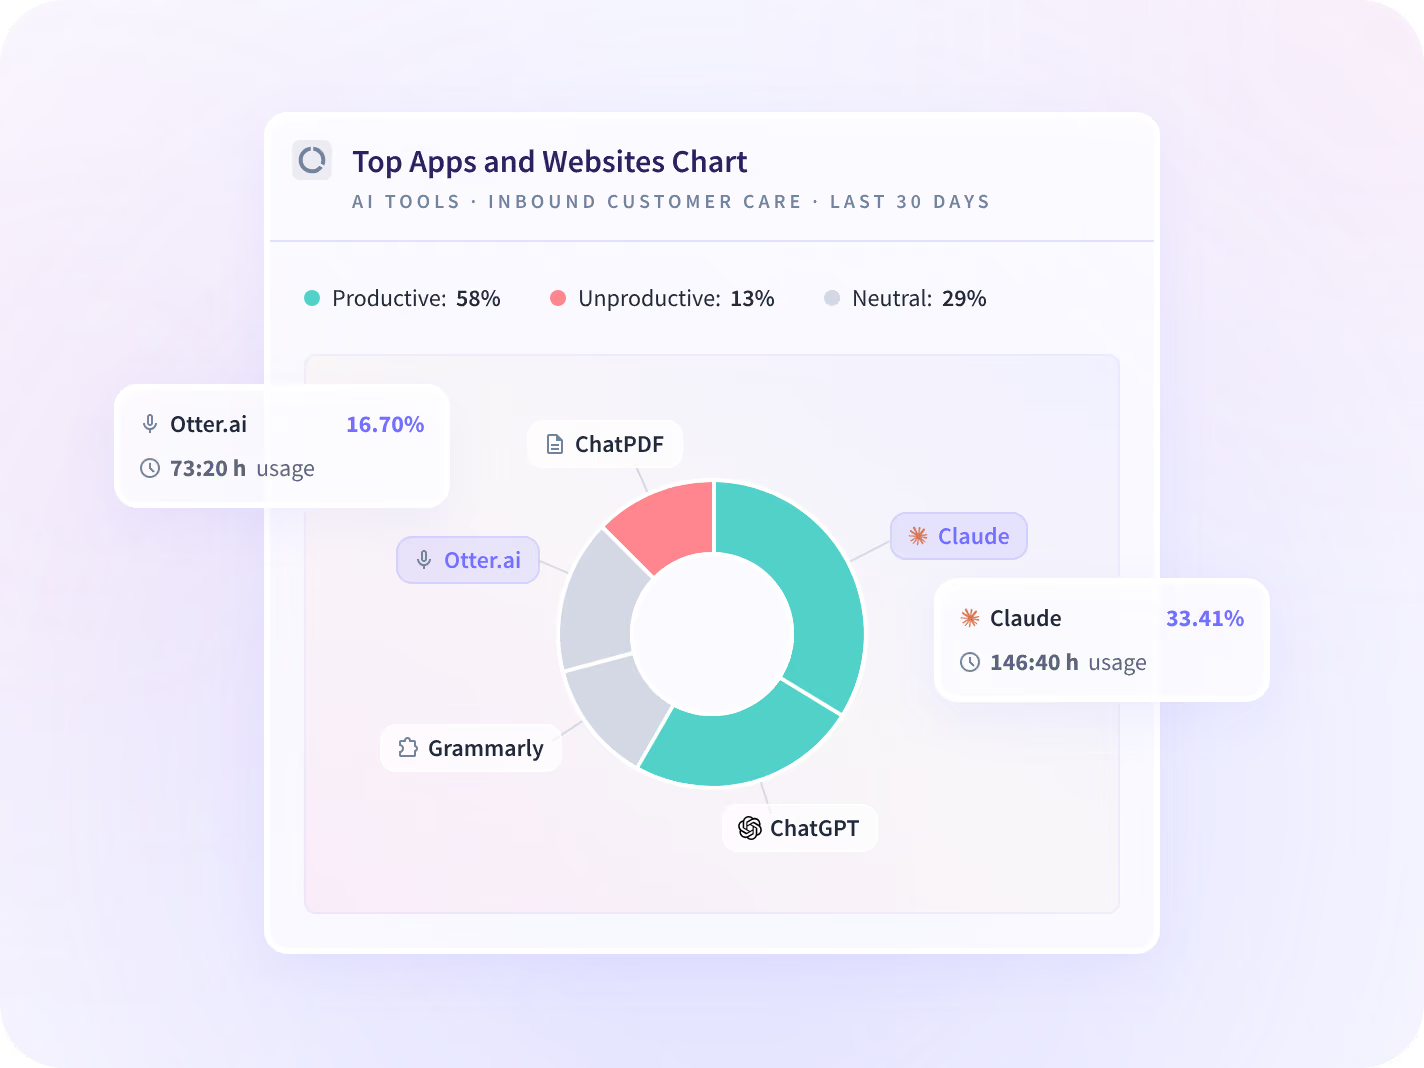
Descubre cuánto tiempo lleva guardando tus datos
Una herramienta que nadie revisó tiene una fecha de primera detección, y suele ser anterior a lo que nadie espera. Activity Logs reproduce las sesiones en orden y con marca de tiempo, así que la respuesta es una fecha.
- Filtra por un equipo o por una tarde y lee las sesiones en orden
- Con restricción: complemento Workspace Security, disponible en planes Enterprise
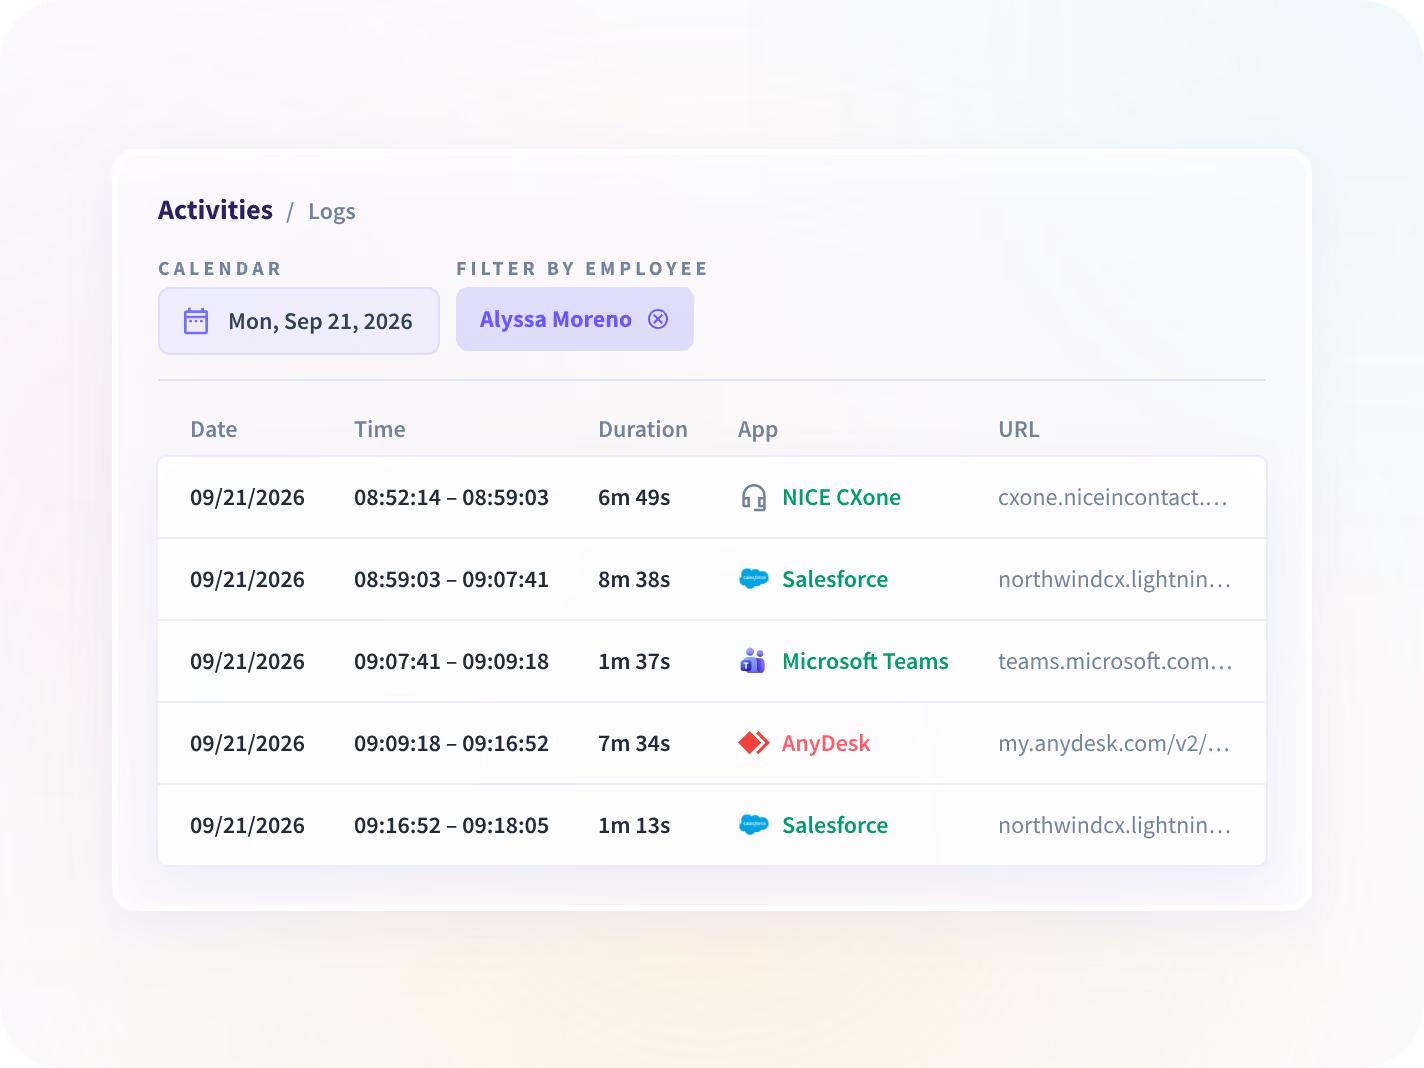
Ve lo que el registro pasó por alto
Descubre si la herramienta que eliminaste vuelve
Eliminar una herramienta es una decisión que alguien tiene que sostener después. Tú introduces la aplicación o el dominio, la alerta funciona desde ese día y cubre solo los puestos en los que la activas.
- Licencia por puesto, sin complemento, y tú defines qué cuenta como no aprobado
- Un responsable de seguridad limitó su propia evaluación a 10 licencias en una organización de 675 personas
Demuestra quién cambió qué, en lugar de afirmarlo
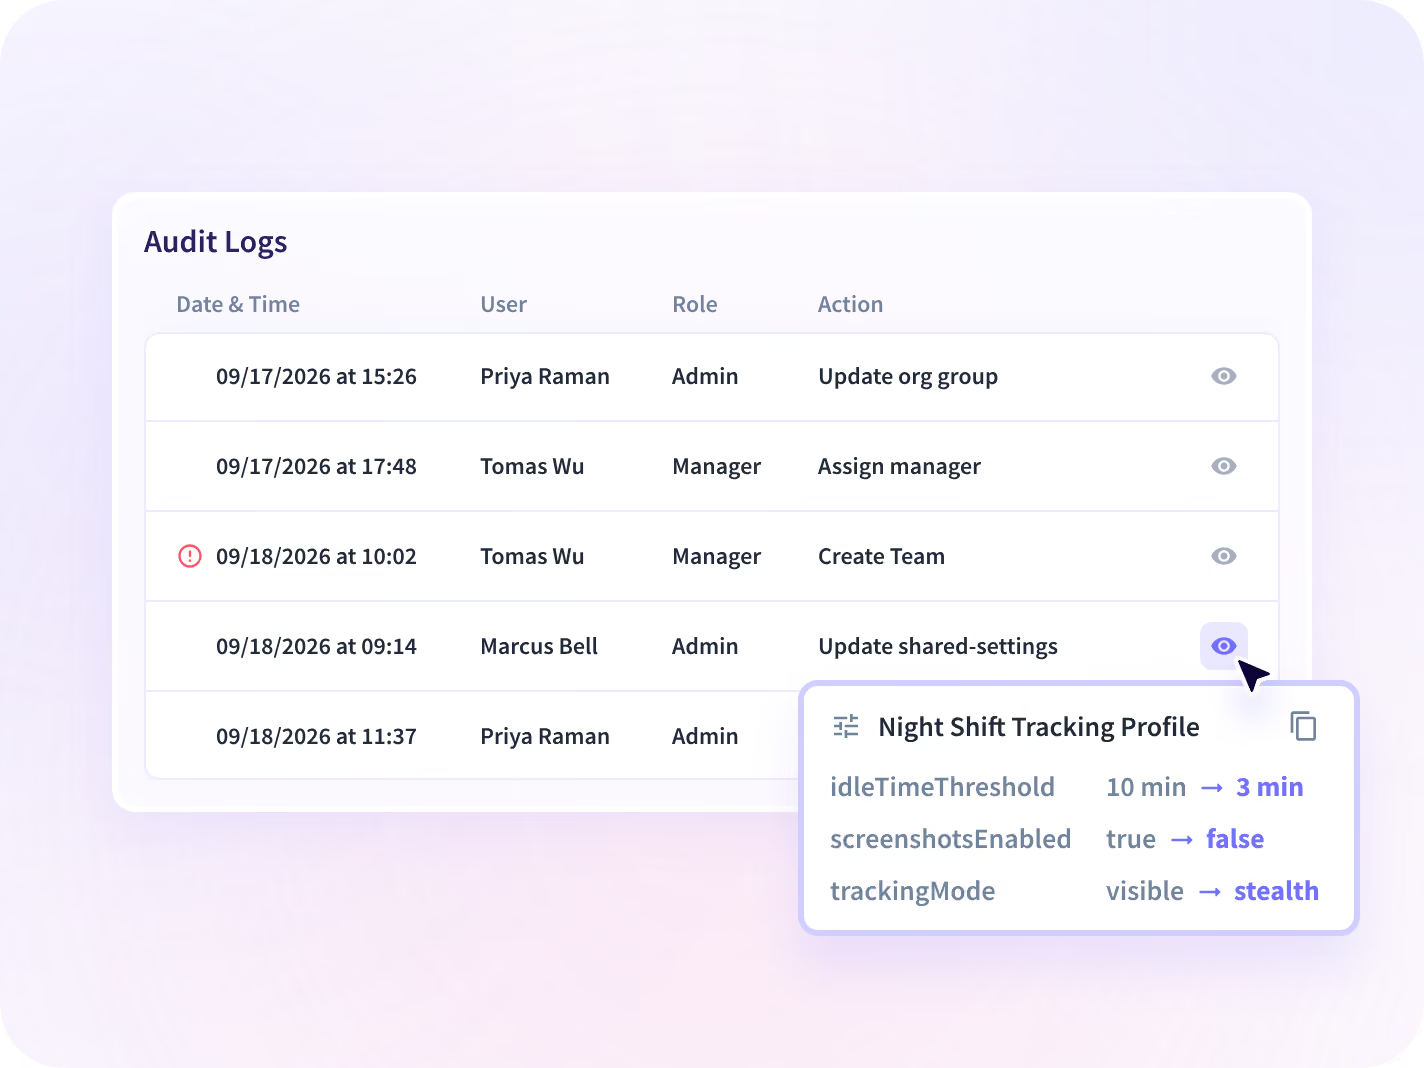
Un despliegue de detección lo lee seguridad antes de que nadie lo firme. Audit Logs registra quién cambió una configuración, un alcance o un permiso dentro de la cuenta, en un registro que nadie puede editar.
- Audit Logs forma parte del complemento Workspace Security, así que es un extra de pago
- Ábrelo en la llamada, en lugar de responder la pregunta en un cuestionario
El inventario nombra herramientas, nunca su contenido
Lo que obtienes es el nombre de una aplicación y un dominio, y nada de lo que había dentro de ninguno. El alcance de recopilación se acuerda contigo por equipo antes de desplegar un dispositivo, y luego se publica, versiona y fecha.



La primera lista es más larga de lo que nadie espera
La mayor parte de lo que aparece es alguien resolviendo un problema rápido. Tres preguntas deciden qué pasa con cada nombre de la lista.

¿Cuáles de estas son herramientas de IA?
Un asistente gratuito en una pestaña del navegador es un problema de gobernanza en sí mismo, y tiene su propia página.

¿Cuánto cuestan las aprobadas?
Puestos que renuevas cada año con casi ninguna hora de trabajo detrás. Esa es una pregunta de renovación.

¿Cómo lo desplegamos sin conflictos?
Instalación silenciosa, distribución por MDM y alcance de administración, explicados para quienes lo hacen.
La herramienta que llevaba un año funcionando




Conectado a tu stack, con datos desde el escritorio
La detección empieza en el dispositivo, y así es como aparece una herramienta que no llegó a ninguno de tus sistemas conectados. Más de 50 integraciones cubren el resto. Puedes conversar con tus datos de trabajo mediante conectores MCP.


El registro, o la lista de lo que se ejecutó
Lo que más nos preguntan los líderes de TI y seguridad
Esas plataformas leen registros de gastos y datos de inicio de sesión único, que Insightful no tiene, y son buenas con contratos y aplicaciones conectadas. Esto lee lo que alguien abrió en el dispositivo. Las dos fuentes devuelven listas realmente distintas, y los equipos que quieren el panorama completo suelen usar ambas en lugar de elegir entre ellas. Si tu registro se construye a partir de contratos, esta es la mitad a la que los contratos no llegan.
Shadow IT es el software que se usa dentro de una organización sin la aprobación de TI, normalmente adoptado por un equipo para resolver un problema inmediato y nunca registrado en ningún inventario de activos. Importa porque esas herramientas guardan datos de la empresa fuera de cualquier revisión de seguridad, y porque nadie puede eliminar lo que nadie ha nombrado. Insightful es una plataforma de información sobre el trabajo. Recopila horas, uso de aplicaciones y carga de reuniones de equipos que trabajan en escritorio, y los informa por equipo, cada medida frente al período anterior. El software no autorizado aparece en esa actividad, asociado al equipo que lo usa y a las horas de trabajo que se le dedican. Espera que la primera lista sea más larga que el registro y menos alarmante de lo que parece.
Informando lo que se abrió. Cada aplicación y sitio web en uso en un dispositivo administrado aparece en el registro de actividad, lo haya pagado la empresa o no, así que un plan gratuito aparece junto a un contrato empresarial la semana en que surge, no en la próxima revisión de activos. Hay dos límites que conviene tener presentes. El primero está en esa frase: dispositivo administrado. Todo lo que se ejecuta en un teléfono o en una laptop personal queda fuera, y eso aplica a cualquier método de detección, no solo a este. El segundo es que Insightful no bloquea nada. El bloqueo corresponde a tus herramientas de endpoint o de red, y lo que esto aporta a ese stack es una lista de objetivos con horas de trabajo asociadas a cada nombre.
No, y las dos cosas están a una frase de distancia. Una herramienta que nadie aprobó es una cuestión de riesgo: está en funcionamiento, guarda datos de la empresa y ninguna revisión se ha acercado a ella. Una herramienta que nadie usa es una cuestión de renovación: está aprobada, se paga y los puestos se desperdician. Esta página trata la primera. IT Spend trata la segunda, y pone precio a la mitad aprobada frente a las horas de trabajo de cada puesto. Un solo despliegue produce ambas listas, y se dividen en dos conversaciones: una con seguridad y otra con compras.
Shadow AI lee la misma actividad, pero específicamente para herramientas de IA, y es una página aparte porque el lector y la primera objeción son distintos. Allí, la pregunta siempre es cómo lo sabes sin leer lo que se escribió. Aquí es si el registro de activos ya está completo. Esta página cubre software no autorizado de todo tipo, incluidos los asistentes de IA. Si la gobernanza de la IA es todo lo que necesitas resolver, esa página es más específica y está mejor enfocada.
