
Verifica el alcance de la recopilación, la pista de auditoría y la residencia antes de firmar
Se espera que apruebes lo que recopila un proveedor, pero su ficha técnica no muestra lo que capturará un despliegue. Insightful documenta la recopilación, el almacenamiento y el acceso por grupo, para que apruebes un alcance por escrito.


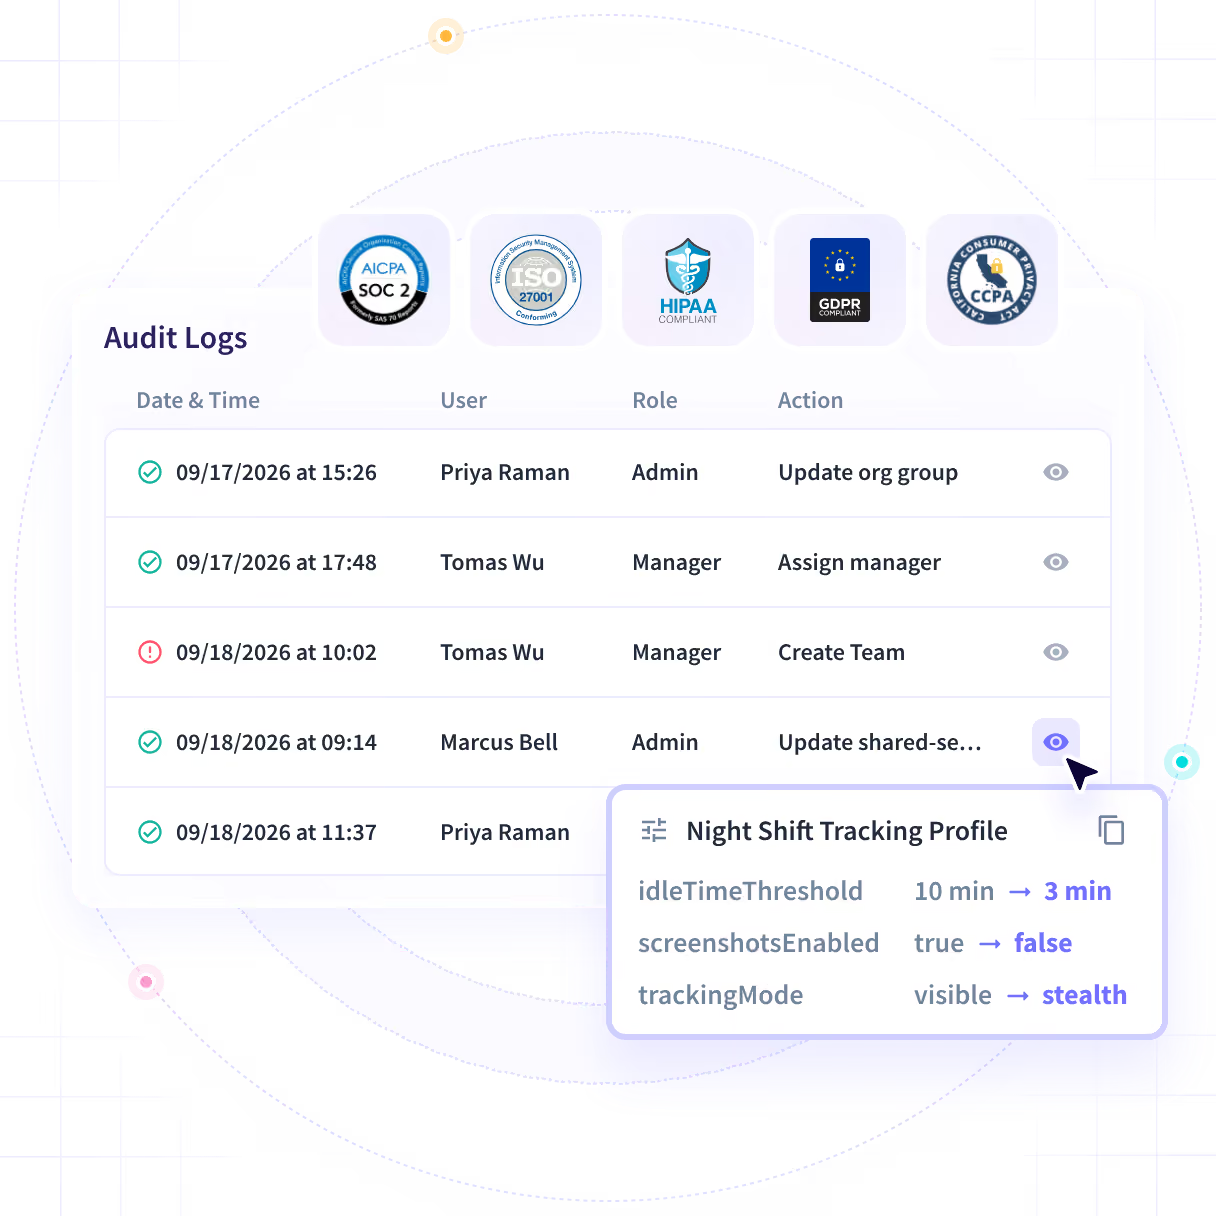


Convierte la ficha técnica de un proveedor en un alcance que puedas aprobar

Sin Insightful

Los empleados usan cuentas privadas de ChatGPT para trabajo de la empresa, y tu lista de licencias solo muestra las herramientas que compraste.
Cuando llega una denuncia sobre inicios de sesión compartidos o un segundo empleo, no tienes ningún registro que investigar.
Los proveedores afirman que su registro no se puede alterar, y una ficha técnica no puede demostrárselo a un regulador.
El contenido de pantalla capturado por defecto puede no superar una revisión de la ley laboral en países como Chile.
Algunos reguladores fijan un plazo para entregar registros, y un documento de políticas no puede generarlos.

Con Insightful

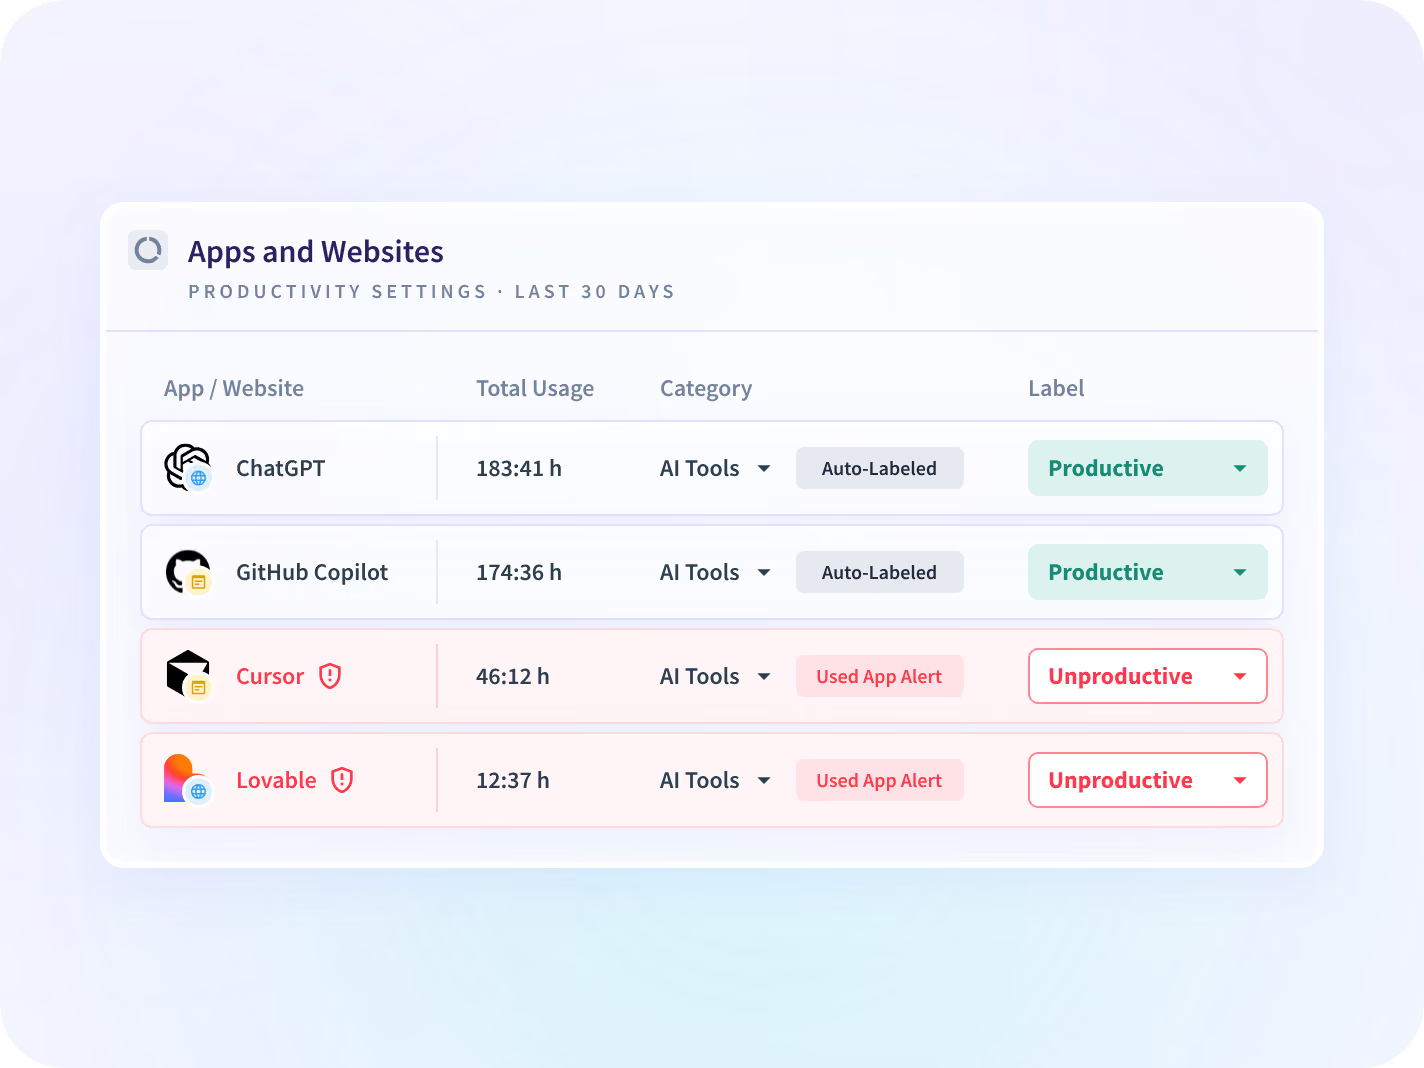
Apps & Website Usage muestra cada herramienta de IA abierta, por equipo y horas, sin capturar prompts.
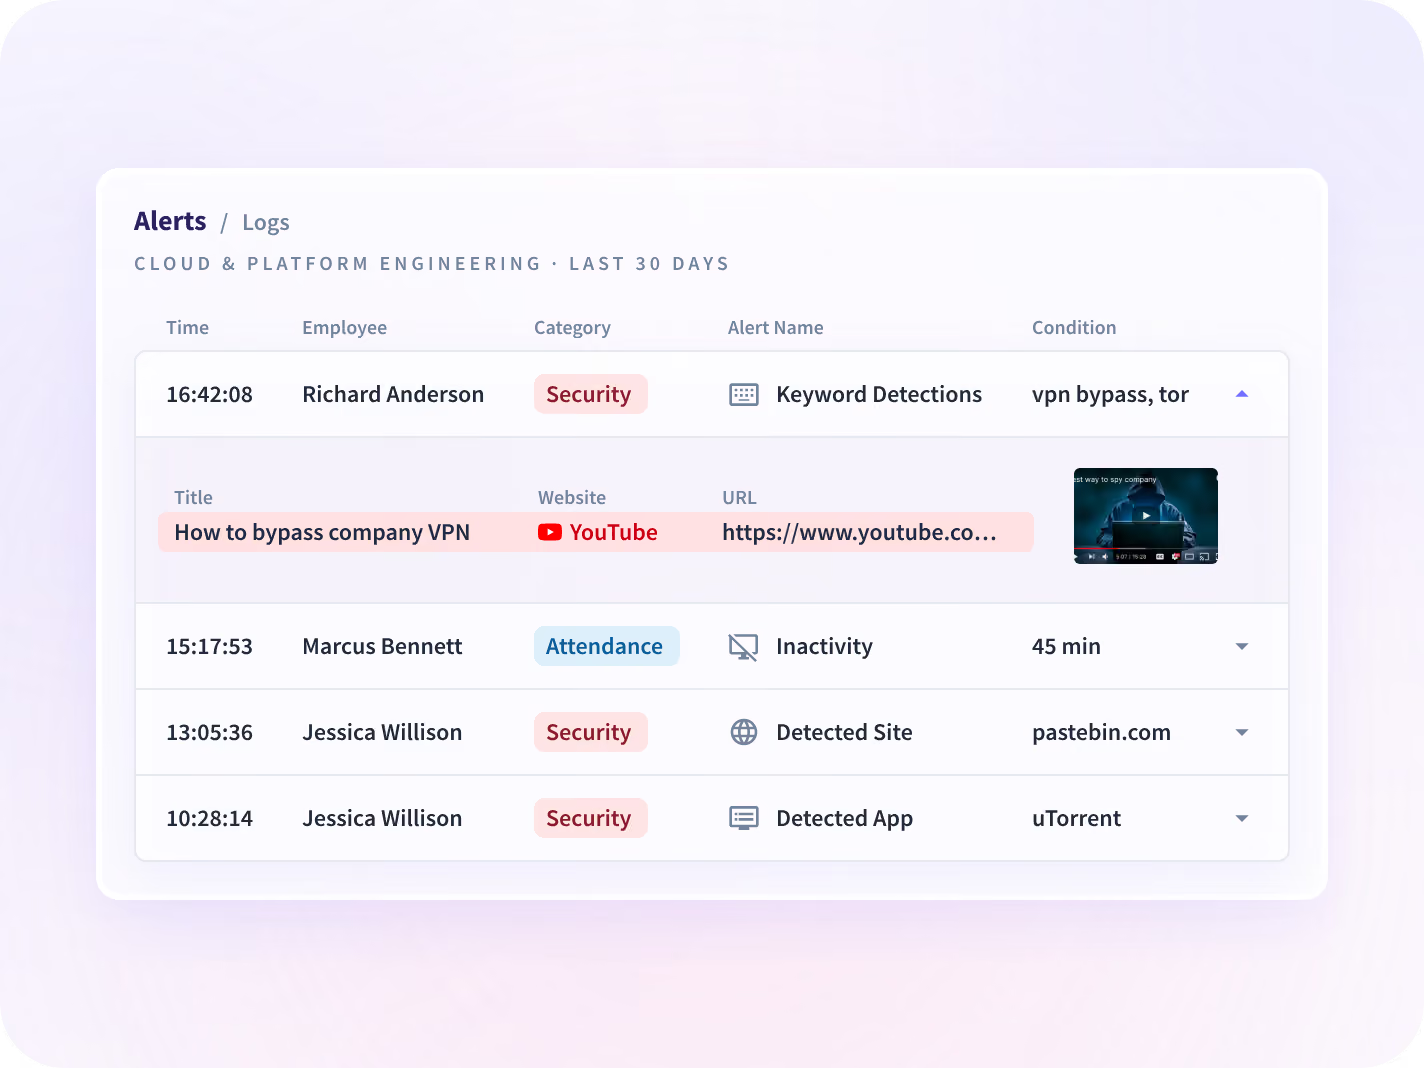
Insider Threat Detection genera alertas sobre aplicaciones, sitios web y títulos de ventana detectados para el grupo que elijas.
Pide una exportación de Audit Logs durante la llamada y comprueba que llegó sin alteraciones.
Insightful te permite configurar capturas de pantalla, nivel de captura y residencia de datos para cada grupo, por ejemplo uno por país.
Audit Logs y Time and Attendance exportan cada cambio con el nombre de la persona y una marca de tiempo.
Investiga un caso a la vez con Insider Threat Detection
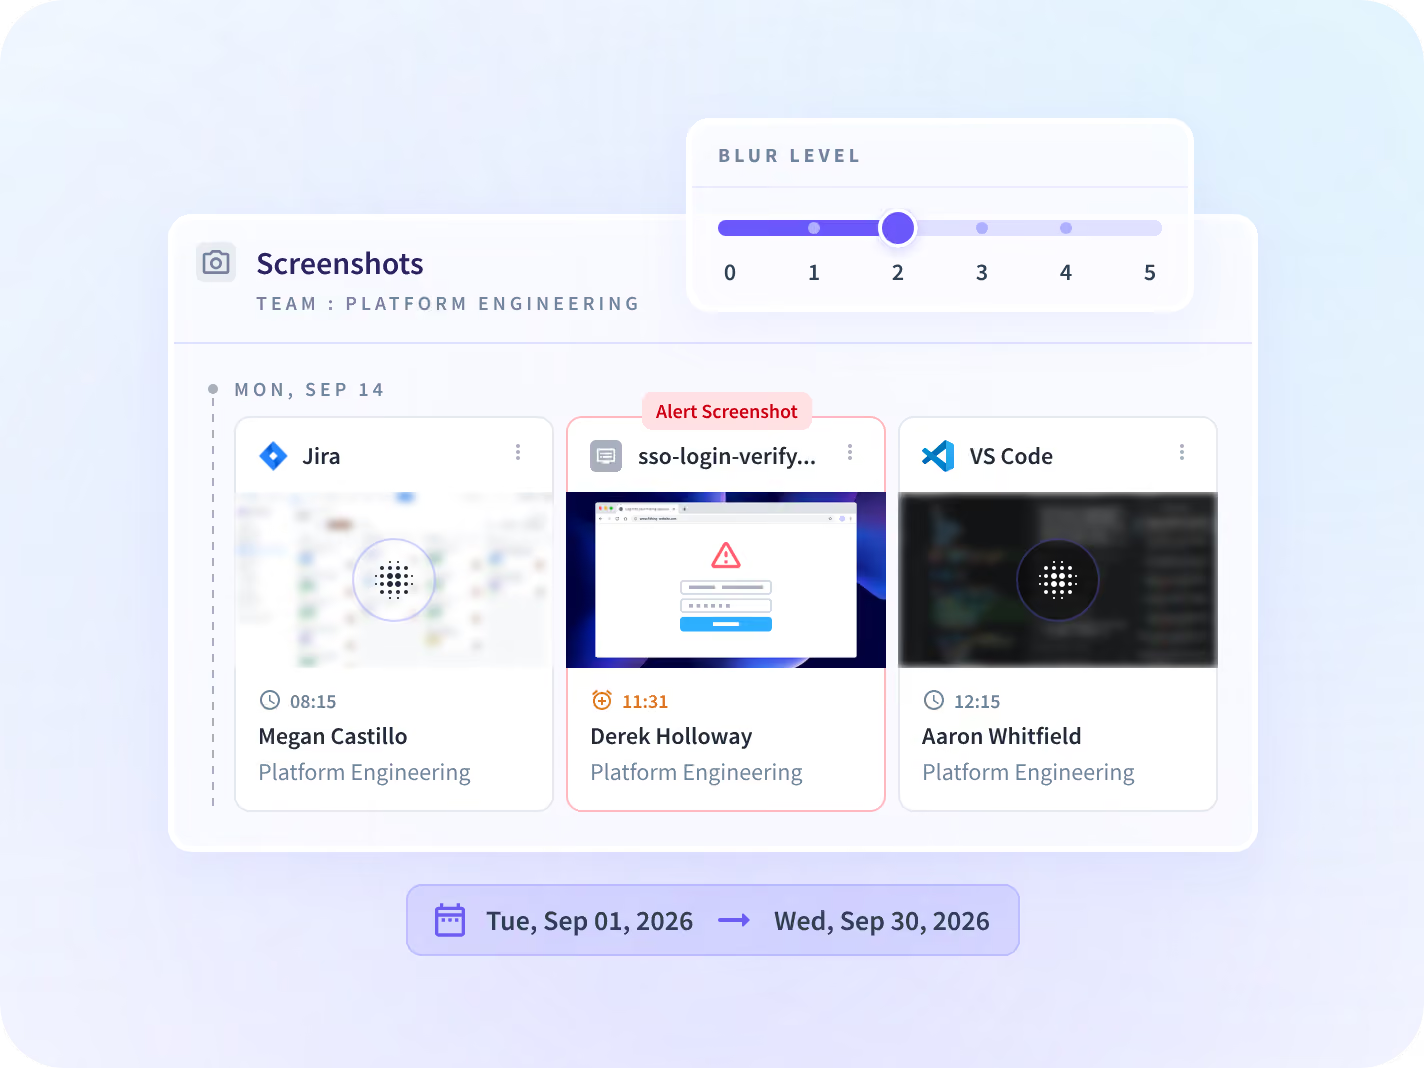
Insider Threat Detection genera alertas sobre aplicaciones, sitios web y palabras clave en títulos de ventana detectados, y puede tomar una captura de pantalla cuando se activa una alerta. Puedes empezar con los puestos que involucra un caso en lugar de toda la empresa.
- Configura alertas para una aplicación detectada, un sitio web o una palabra clave en el título de una ventana
- Funciona con nombres de aplicaciones, títulos de ventana y URL, y nunca registra pulsaciones de teclas
Encuentra herramientas de IA no aprobadas con Apps & Website Usage
Apps & Website Usage lista cada aplicación y sitio web abierto, con horas, por equipo. Puedes ver qué herramientas de IA usan los empleados en el trabajo de la empresa, aprobadas o no, antes de definir una política.
- Ve las aplicaciones que tu DLP no detecta, ya que DLP solo marca los datos que salen de la red
- Muestra qué herramientas de IA se abren y por cuánto tiempo, nunca los prompts
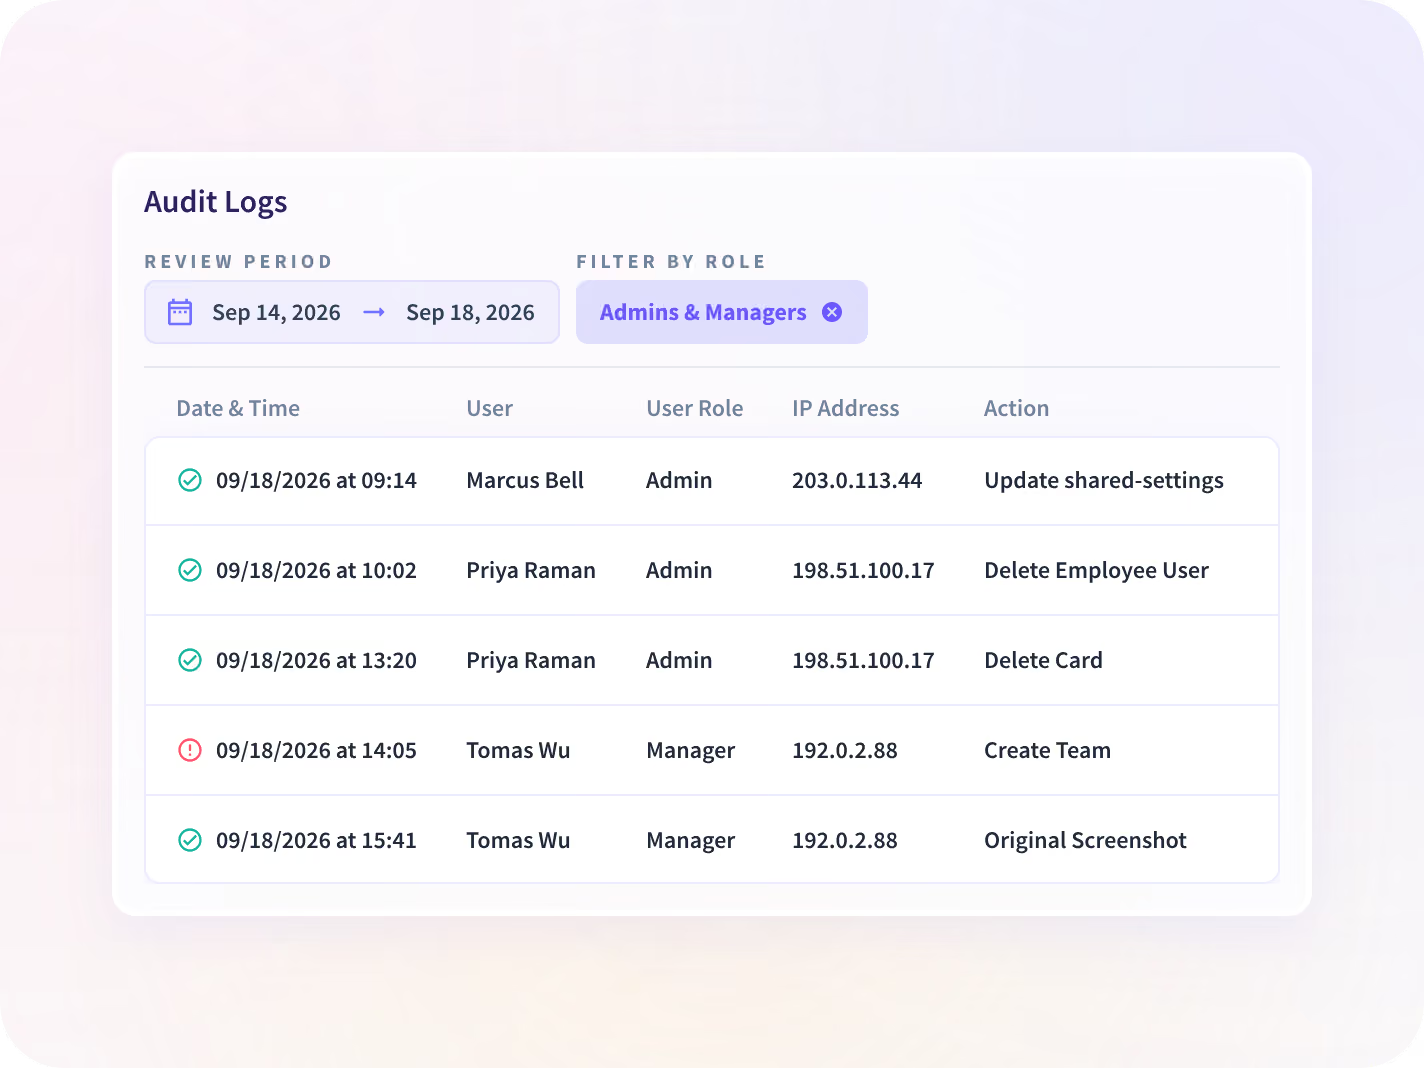
Prueba la pista de auditoría antes de firmar
Prueba la pista de auditoría tú mismo con Audit Logs
Audit Logs, un complemento, registra cada cambio de administración con el nombre del administrador, la hora y el valor anterior y el nuevo. Puedes pedir una exportación durante la llamada y comprobar que llegó sin alteraciones.
- Exporta cada cambio de administración con el nombre, la hora y ambos valores
- Restringe por rol quién abre Audit Logs, aparte de los datos de actividad de los empleados
Ajusta la captura a la ley laboral de cada país
Insightful te permite configurar capturas de pantalla, nivel de captura y residencia de datos para cada grupo, por ejemplo uno por país. Puedes aprobar un documento de alcance con fecha para cada grupo antes de la primera instalación.
- Desactiva las capturas de pantalla o difumínalas por aplicación, por equipo o por persona
- Elige un despliegue visible u oculto para cada grupo; recomendamos el visible
Da a cada nivel de seguridad la misma evidencia
Los gerentes de seguridad usan Insightful para investigar un caso y encontrar herramientas de IA no aprobadas. Los CISO y los responsables de cumplimiento usan el mismo registro para probar la pista de auditoría y aprobar el alcance.

Investiga una denuncia solo en los puestos involucrados
Cuando llega una denuncia, ya tienes alertas sobre aplicaciones, sitios web y títulos de ventana detectados para los puestos del caso.

Muestra a los auditores cada cambio de administración, con nombre
Cuando un auditor o regulador pregunte quién cambió una configuración, ya tienes el nombre del administrador, la hora y ambos valores.
Verifica qué recopilamos y quién puede cambiarlo
Tu revisión preguntará qué se recopila, quién puede cambiar el registro y dónde se almacenan los datos. Compartimos la documentación de SOC 2 Type II bajo NDA, y puedes probar la pista de auditoría durante la llamada.



Tres preguntas que los líderes de seguridad se hacen antes de aprobar
Cada pregunta tiene su propia página. Juntas le dan a tu revisión la lista de herramientas de IA, el alcance del programa y el aviso que reciben los empleados.

¿Qué herramientas de IA usan nuestros empleados?
Ve cada herramienta de IA abierta, por equipo y horas, antes de decidir cuáles aprobar.

¿Cómo definimos el alcance de un programa de riesgo interno?
Ve qué grupos, puestos y configuraciones de captura definir antes de recopilar cualquier dato.

¿Cómo se lo explicamos a nuestra gente?
Ve qué puede abrir cada empleado en su propio registro antes de que empiece el piloto.


Todos los sistemas de identidad y herramientas de endpoints que usas, conectados
Insightful se instala mediante Active Directory, RMM o MDM, y se conecta con tu proveedor de identidad. También puedes consultar tus datos con conectores MCP.


Deja de aprobar a un proveedor por su ficha técnica
Lo que más nos preguntan los líderes de seguridad
Insightful recopila horas, uso de aplicaciones y sitios web, y carga de reuniones, y puedes probar su pista de auditoría en la primera llamada. Insightful es una plataforma de información sobre el trabajo. Recopila horas, uso de aplicaciones y carga de reuniones de equipos que trabajan en escritorio, y las reporta por equipo, cada medida frente al período anterior. Nunca registra pulsaciones de teclas, contraseñas, contenido de mensajes o documentos, audio ni video. Pídenos que te exportemos un registro de Audit Logs durante la llamada y comprueba que llegó sin alteraciones.
En EE. UU., la UE o Arabia Saudita, o en tus propios servidores con un despliegue on-premise. Los datos se cifran con AES-256 en reposo y TLS 1.2 en tránsito, y las claves se guardan en Google Cloud KMS. La residencia en Canadá no está disponible, así que confirma tu región con nosotros antes de que pregunte tu responsable de protección de datos.
Sí. Configuras el alcance, el nivel de captura y el despliegue para cada grupo, así que un mismo programa puede funcionar en países con leyes laborales distintas. Puedes empezar una evaluación solo con los puestos que involucra un caso. Cada grupo necesita su propio documento de alcance, y alguien de tu equipo debe mantener esos documentos al día.
Insightful cuenta con la certificación SOC 2 Type II. Cumple con HIPAA, GDPR y CCPA. Compartimos el informe SOC 2 Type II y la documentación de cumplimiento bajo NDA.
Esta página cubre lo que apruebas antes del despliegue: recopilación, alcance, residencia y pista de auditoría. Insider Threat Detection cubre alertas sobre un riesgo específico, como un sitio web detectado, para el grupo que elijas. Si un programa depende de pulsaciones de teclas o del contenido de mensajes, Insightful no lo admite en ningún plan.
